Forum | Cybersikkerhet
Dato: 10.september 2026
Tema: Beredskapskap i en digital hverdag og risiko med KI
Hva vil vi lære mer av i 2026? Hvem kan tenke seg å være vertskap for ei samling i 2026?
Forum | Cybersikkerhet
Forumrunde 1
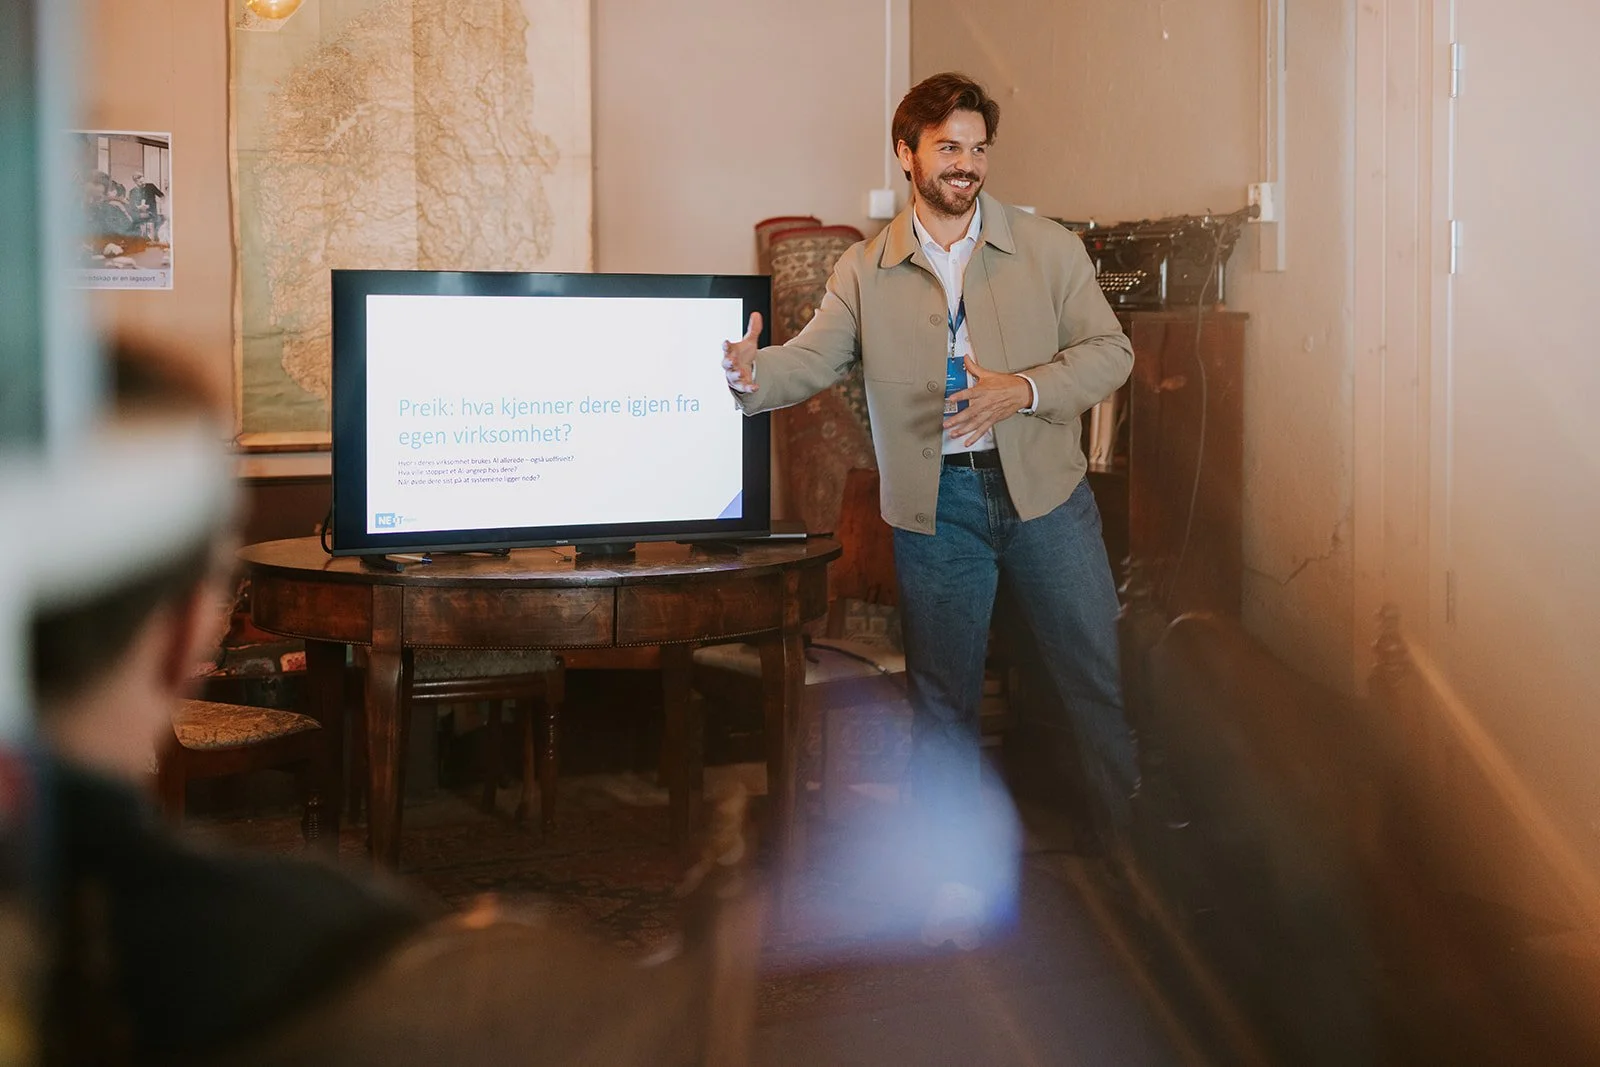
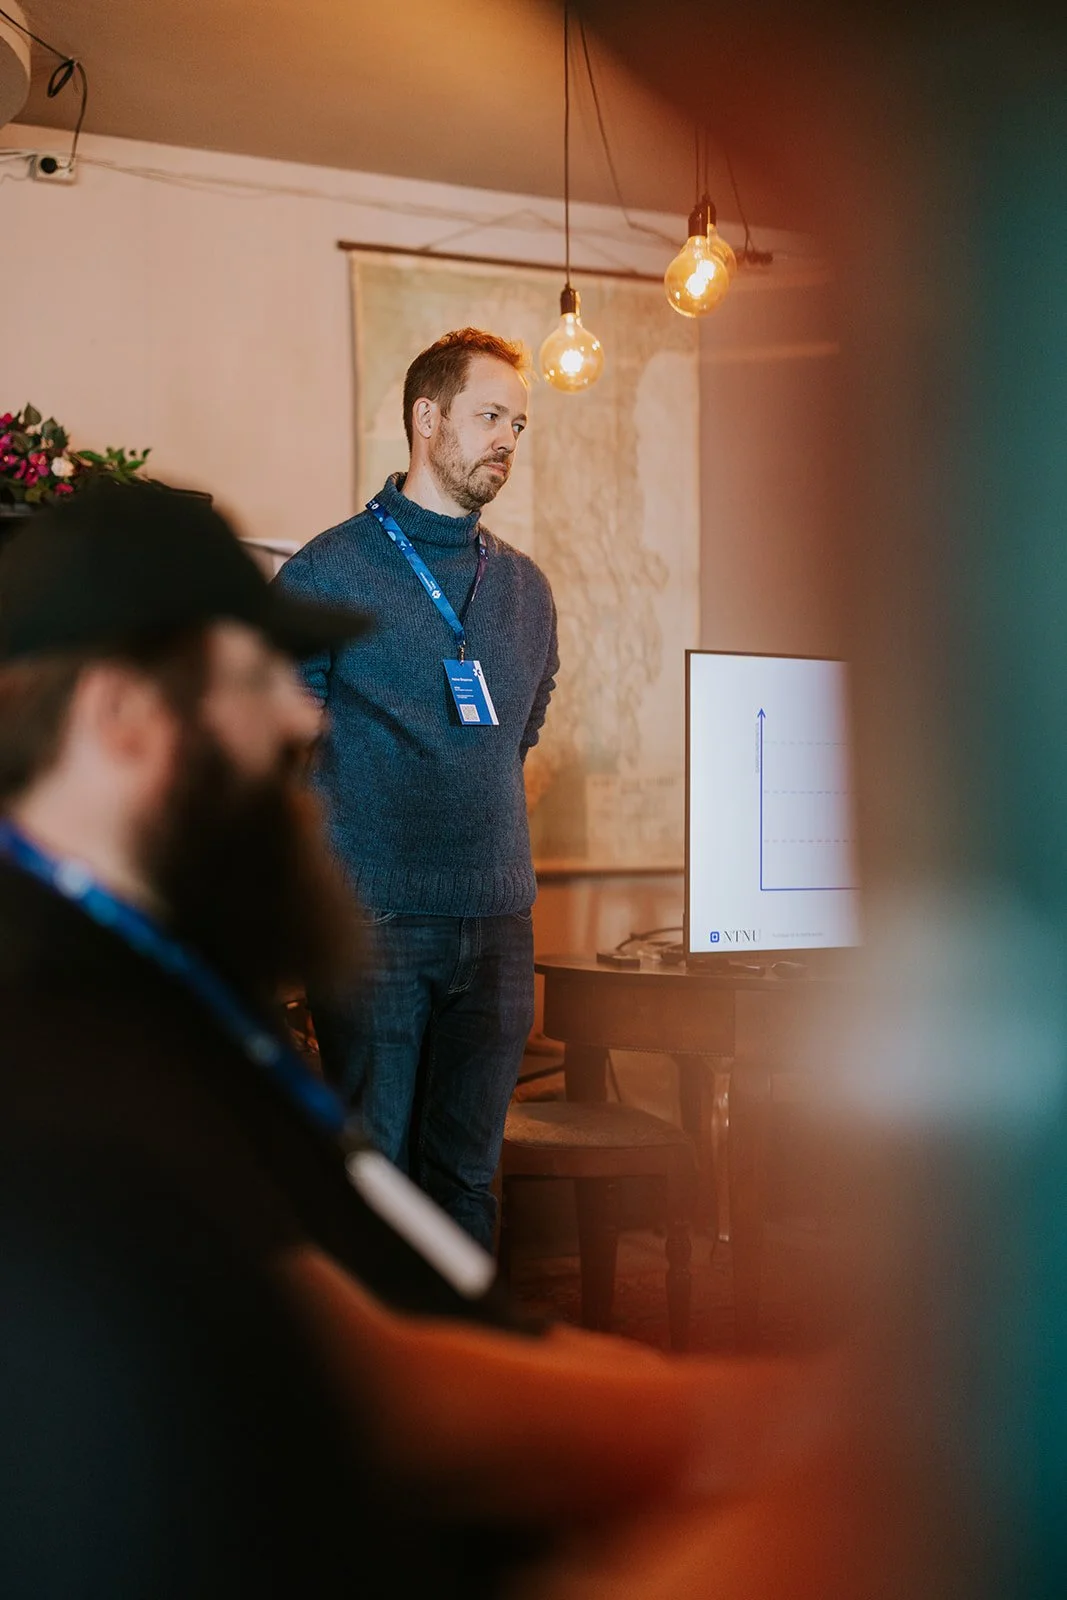
Under kick-off har vi gjennomført to runder med forum cybersikkerhet. I første runde var det Heine Skipenes fra NTNU som var innleder med Anniken Huse fra Kongsberg Maritime som fasilitator.
Temaet for første runde var “Beredskap i en digital hverdag”
Hvor avhengige er vi egentlig av leverandørene våre, og hva gjør vi hvis de sier nei? Heine Skipenes, seniorrådgiver for personvern ved NTNU, viste hvordan en organisasjon med over 43 000 studenter jobber systematisk med internkontroll og kartlegger hvilke verktøy som behandler persondata i USA eller bruker KI. Det gir et konkret grunnlag for arbeidet med digital uavhengighet og en exit-strategi. Leverandørene får tydelige spørsmål om sikkerhet, beredskap, underleverandører, avvik og bruk av KI, og vi fikk med oss et sett spørsmål vi kan stille til våre egne leverandører. Heine utfordret oss også på «enshittification», altså tjenester som blir dårligere når kundene først er låst inne. Det er lett å gå i skyen, men jommen meg vanskelig å komme seg ut igjen, og derfor må vi tenke på alternativene før vi trenger dem
Til slutt samlet deltakerne egne erfaringer og idéer til nye temaer og verter for forumet gjennom en brainwrite som dere finner oppsummert under.
Forumrunde 2
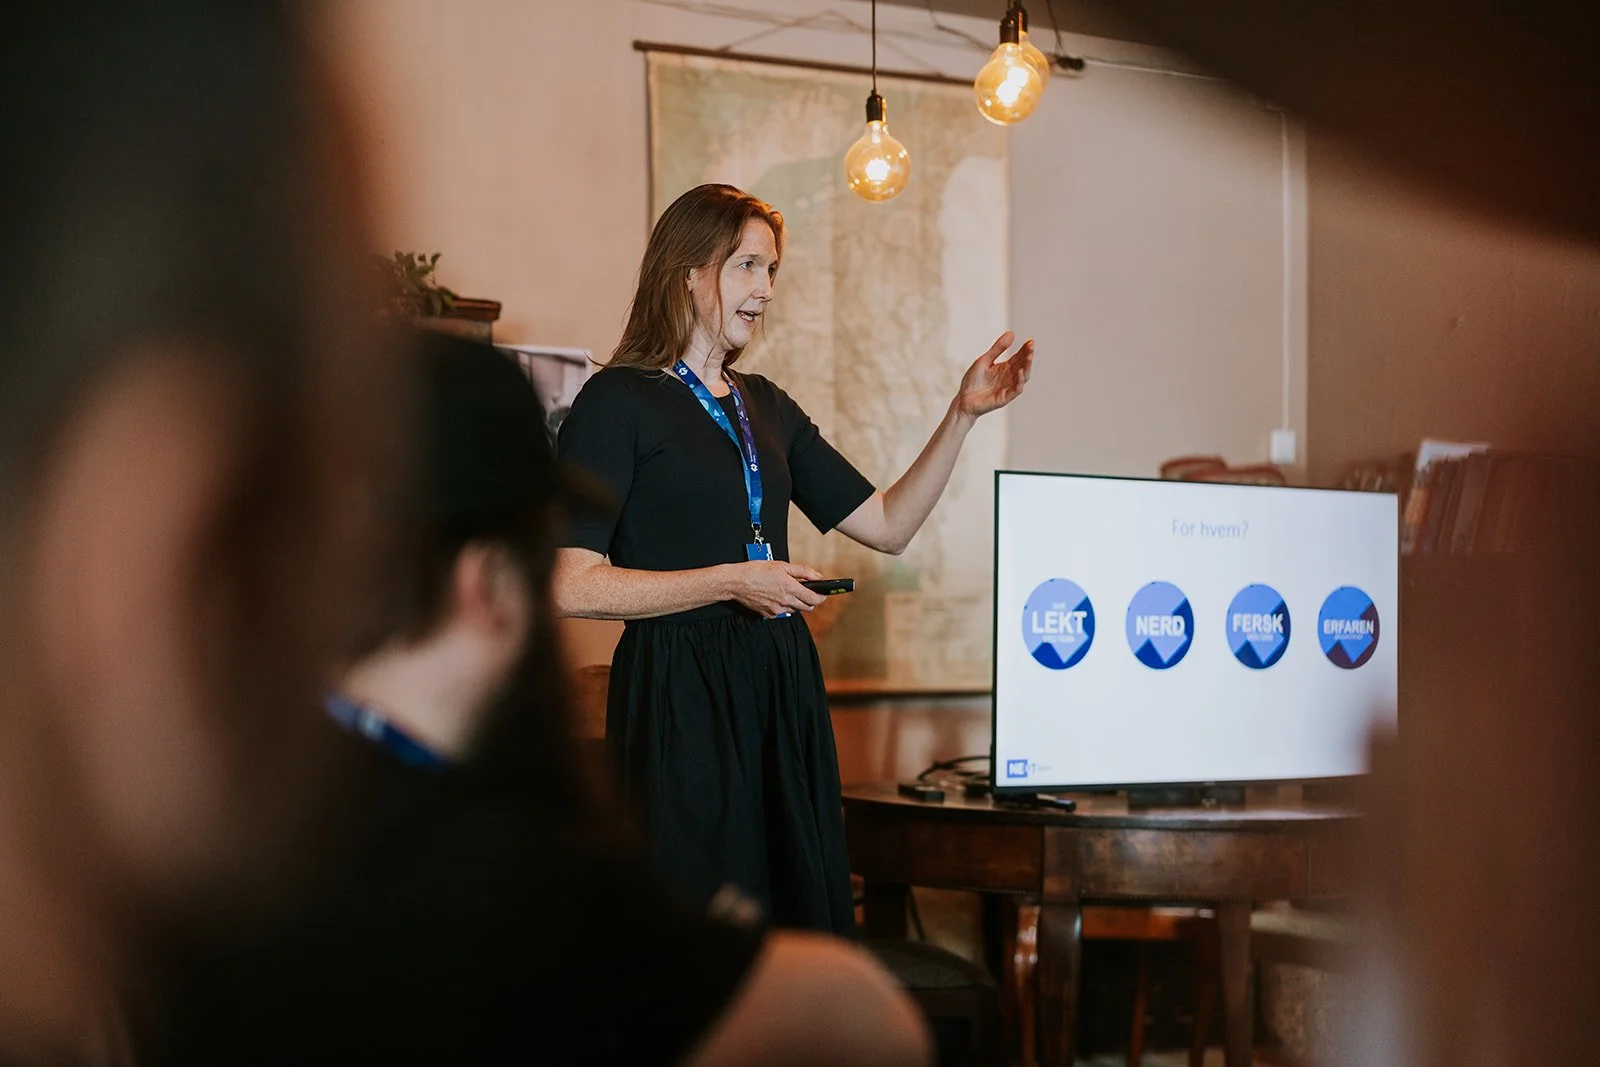
Temaet for andre runde var “Risiko med KI” hvor vi fikk med oss Magnus Brandtsegg fra Atea som innleder og Marie Haugli-Sandvik fra NTNU som fasilitator
KI gir oss enorm verdi, og gir angriperne nye verktøy. Magnus Brandtsegg fra Atea viste begge sider. På den ene siden sparer KI tusenvis av legekonsultasjoner og skaper milliardverdier i norsk industri. På den andre siden brukte svindlere en KI-generert finansdirektør i et videomøte, og KI-skrevet phishing lurte over halvparten av dem som mottok den. Mange av risikoene oppstår i helt vanlig, velment bruk, som når ansatte bruker KI via private kontoer eller når KI-agenter får for vide tilganger. Norsk Hydro-angrepet i 2019 viste at det er øvd beredskap som begrenser skaden, ikke en perm i hylla. Vi fikk med oss fem enkle grep: bestem hvilke KI-verktøy som er godkjent, sjekk betalinger og hastesaker i en annen kanal, test at sikkerhetskopiene faktisk kan gjenopprettes, og øv på hvem som bestemmer når systemene ligger nede. Ingen av grepene krever ny teknologi, bare at noen tar eierskap.
Til slutt pratet vi sammen og samlet innspill til temaer, innledere og verter for de neste samlingene.
Tema vi ønsker oss
Fellesskap for krav - mindre selskap krever sammen
Hvordan beskriver vi info vi skal håndtere? Standardisering
Reguleringer og etterlevelse - etterlevelse krever pisk.
Kontroll på data
Sporbarhet
Hvordan kan vi klare å ha kontroll?
Dark web
Styrke sikkerheten i leveransen
Sikkerhet må ikke være en produkthemmelighet - kunnskapsdeling